
В 2026 году due diligence проверяет не отчетную прибыль, а способность актива приносить деньги при высокой ключевой ставке, санкционных ограничениях и цифровом контроле со стороны налоговых органов. Методология состоит из трех частей: изменения в финансовом и комплаенс-аудите, сегментация ИТ- и киберрисков по типам бизнеса, подготовка собственника к проверке.
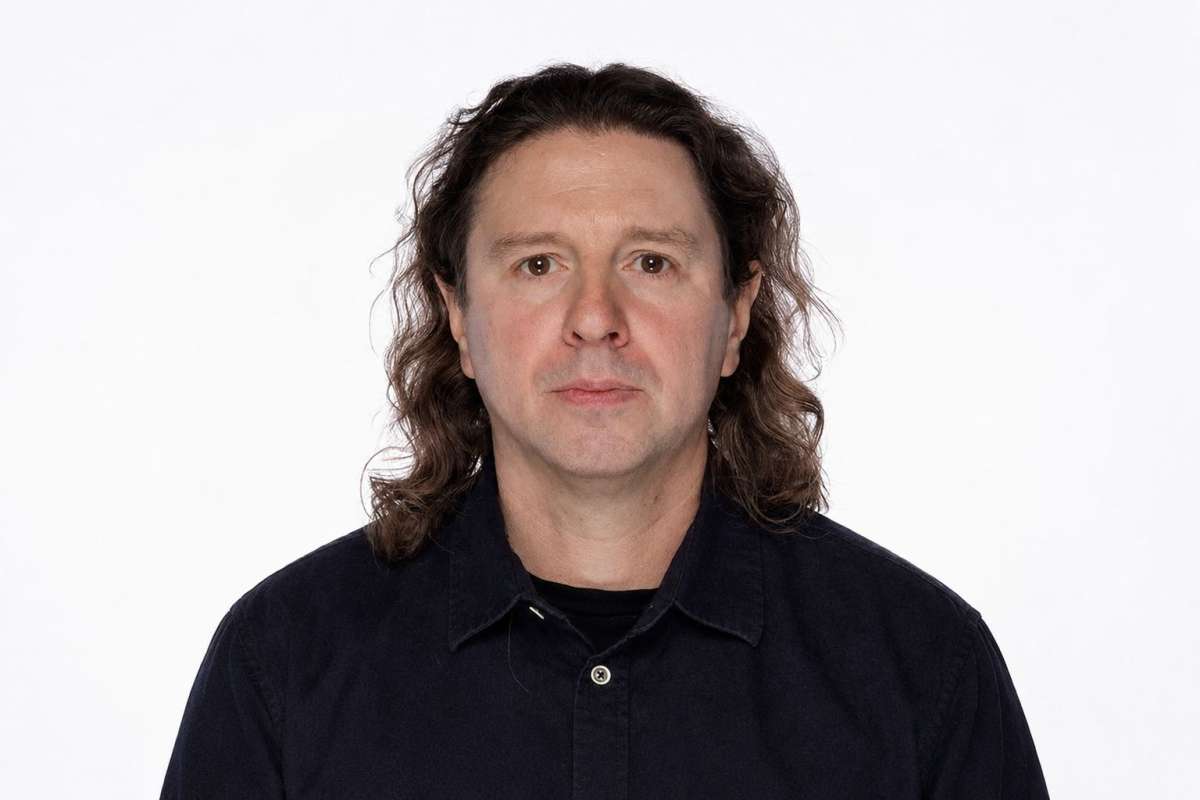
Олег Гомазков — бизнес-архитектор с двойной экспертизой в финансовом управлении и системной разработке. С
2022–2025 входил в состав учредителей SAF Systems (Дубай); компания представлена на Gitex Dubai 2024.
Раздел 1. Эволюция финансового и комплаенс-аудита (2016 и 2026 годы)
В 2026 году на логику due diligence влияют высокая ключевая ставка ЦБ РФ, санкционная изоляция и тотальная цифровизация контроля. Оценку «бумажного» роста сменила глубокая проверка операционной устойчивости активов.
Чтобы увидеть, что изменилось, сравним подход 2026 года с подходом десятилетней давности.
|
Область проверки |
2016 год |
2026 год |
|---|---|---|
|
Финансовые метрики |
Мультипликаторы EV/EBITDA как основа оценки |
EBITDA как первичный фильтр, FCF и ROIC как база |
|
Налоговый аудит |
Поверхностная проверка по ст. 54.1 НК РФ |
Количественная оценка риска умышленного дробления бизнеса |
|
ИТ-аудит |
Лицензии и оргтехника |
Оценка CapEx на импортозамещение и чистого оборотного капитала |
|
Валютный контроль |
Формальные справки |
Сквозной аудит счетов бенефициаров |
|
Зависимости ПО |
Не проверялись |
Трассировка Software Supply Chain |
1.1. EBITDA как первичный фильтр
В 2016 году, при дешевом кредитовании, инвесторы покупали темпы роста, а бумажная прибыль (EBITDA) была главным мерилом стоимости. В 2026 году EBITDA остается лишь первичным фильтром. При нынешней стоимости денег ключевыми метриками становятся Free Cash Flow (FCF) и ROIC (рентабельность инвестированного капитала): они показывают, способна ли компания генерировать реальный денежный поток для обслуживания LBO. Приведённая мною методология исходит из того же принципа: расчет стоимости начинается с денежного потока, а мультипликатор служит его проверкой.
В ходе DD операционный денежный поток необходимо пересчитать, вычтя из него:
-
Скрытый CapEx. Реальную стоимость принудительной замены инфраструктуры (ПО, СУБД, оборудования) на отечественные или азиатские аналоги, а не бухгалтерскую амортизацию.
-
Дефицит чистого оборотного капитала. Отклонение текущего оборотного капитала вниз от среднеотраслевого норматива. Выявленный дефицит является скрытым долгом компании и напрямую уменьшает показатель Enterprise Value (EV).
1.2. Налоговые риски по ст. 54.1 НК РФ
Эпоху простых доначислений по «техническим» контрагентам сменила эпоха автоматизированного выявления схем искусственного дробления бизнеса и неправомерного извлечения налоговых преимуществ (ст. 54.1 НК РФ). Автоматизированные подсистемы ФНС России («Налог-3») вычисляют бенефициаров схем по перекрестным маркерам в режиме реального времени.
Правопреемство по налоговым долгам носит безусловный характер. Если ФНС доначислит налоги за исторический трехлетний период, отток денежных средств (пени и штраф до 40% за умышленный характер схемы) произойдет из купленного актива.
Налоговый риск по ст. 54.1 НК РФ структурируется по трем уровням защиты:
-
Известный и измеримый риск закрывается снижением цены, эскроу или нотариальным депонированием, банковским аккредитивом, holdback-механизмом либо возмещением потерь со стороны продавца.
-
Вероятный риск учитывается с поправкой на вероятность и сопровождается заверениями и гарантиями, ковенантами, обязанностью продавца сотрудничать с ФНС, лимитами ответственности и сроком действия налоговых индемнитетов.
-
Неподдающийся защите или неограниченный риск может стать основанием для отказа от сделки либо для существенного изменения структуры транзакции.
1.3. Санкционная чистота поставок и валютный комплаенс физических лиц
Проверка «санкционной чистоты» в 2026 году вышла за пределы формального анализа юридических адресов, списков контрагентов и санкционных оговорок в договорах. Комплаенс должен охватывать фактическую экономическую цепочку: происхождение товара или услуги, маршрут поставки, платежный путь, банки-корреспонденты, юрисдикции, промежуточных посредников и бенефициарных владельцев, наличие санкционных лиц в структуре собственности, а также риски вторичных санкций и экспортного контроля. Я рекомендую сочетать базы санкционной аналитики и специализированные контуры комплаенс-проверок с ручным анализом договоров, инвойсов, логистических документов и платежей.
В технологических сегментах (GameDev, SaaS, e-commerce, мобильные приложения, маркетплейсы) критической зоной риска становится аудит каналов репатриации выручки от зарубежных платформ: Steam, App Store, Google Play, рекламных сетей, платежных агрегаторов и маркетплейсов. Если платформа не может или не готова платить российскому юрлицу, бизнес может использовать иностранные банковские счета, платежных агентов, нерезидентные компании или нестандартные дистрибьюторские конструкции. Такие схемы требуют отдельного санкционного, валютного, налогового и платформенного анализа.
Из-за санкционных ограничений собственники могут выводить деньги на личные зарубежные счета физических лиц, резидентов РФ, в обход уполномоченных банков. В 2026 году такие операции нельзя автоматически квалифицировать только как «личный риск основателя». Их необходимо анализировать по четырем контурам.
Валютный риск физического лица. Получение средств на зарубежный счет, использование такого счета, порядок уведомления налоговых органов, представление отчетов о движении средств и соблюдение правил проведения валютных операций могут образовывать состав валютного правонарушения. В зависимости от обстоятельств, типа операции и применимой редакции ст. 15.25 КоАП РФ возможен штраф. Для отдельных составов незаконных валютных операций ориентиром может служить штраф в диапазоне
Налоговый риск физического лица. Если полученные средства являются доходом физического лица, возникает риск незадекларированного дохода, доначисления НДФЛ, пеней и штрафов. Дополнительно проверяются обязательства по отчетности по зарубежным счетам, контролируемым иностранным компаниям и другим элементам международного налогового контура.
Корпоративный риск целевой компании. Если выручка экономически и юридически относится к деятельности компании, но поступала на личный счет основателя, возникает риск непризнанной выручки, неполного налогообложения, искажения отчетности, вывода активов и нарушения прав кредиторов. Тогда риск не ограничивается личным штрафом физического лица и напрямую влияет на стоимость приобретаемого бизнеса.
Платформенный и операционный риск. Если аккаунты платформ, договоры дистрибуции или платежные реквизиты оформлены на физическое лицо либо на нерезидентную структуру, возникает вопрос о принадлежности бизнес-канала, праве на получение выручки, непрерывности монетизации и возможности перенести аккаунты на российское юрлицо без блокировок со стороны комплаенса платформ.
1.4. Риск цепочки поставок ПО (Software Supply Chain Risk)
В 2026 году due diligence технологического актива не может ограничиваться аудитом «собственного кода». Покупателю нужно оценить всю экосистему зависимостей: открытые библиотеки, проприетарные компоненты, микросервисы, контейнеры, CI/CD-инструменты, SaaS-интеграции, облачных провайдеров, платежные шлюзы, SDK, AI/ML-модели, средства защиты информации и даже компоненты инфраструктуры сборки. После серии атак через цепочки поставок (компрометация пакетных менеджеров, подмена библиотек, внедрение вредоносных зависимостей, атаки на репозитории и сборочные пайплайны) отсутствие контроля над Software Supply Chain стало самостоятельным финансовым и операционным риском.
Инструмент первичного анализа: SBOM (Software Bill of Materials), машиночитаемый перечень всех компонентов программного продукта. Документ должен быть актуальным, полным, привязанным к конкретному релизу или версии продукта и включать не только прямые, но и транзитивные зависимости. Дополнительно стоит запросить VEX (Vulnerability Exploitability eXchange), чтобы отделить уязвимости, реально достижимые в продукте, от формально обнаруженных, но не эксплуатируемых в конкретном контексте.
Что проверяется в рамках Supply Chain DD
В ходе due diligence технологического актива анализируется не только список библиотек, но и управляемость всей технологической цепочки:
-
Полнота SBOM. Включены ли все компоненты: продуктовые библиотеки, инфраструктурные образы, контейнеры, внутренние сервисы, сторонние API, SDK, плагины, прошивки и компоненты средств защиты.
-
Актуальность и воспроизводимость. Генерируется ли SBOM автоматически из сборочного пайплайна или собран вручную «для дата-рума». Ручные, устаревшие и неполные файлы не могут считаться достоверным источником.
-
Лицензионная чистота. Проверяются лицензии всех компонентов: MIT, Apache, BSD, LGPL, GPL, AGPL, проприетарные лицензии, двойное лицензирование, патентные оговорки. Особое внимание уделяется copyleft-лицензиям, которые при определенных сценариях распространения или интеграции могут потребовать раскрытия исходного кода.
-
Уязвимости и патч-менеджмент. Анализируются CVE, критичность уязвимостей, наличие эксплойтов, скорость установки патчей, просроченные обновления и компоненты без поддержки.
-
Зависимости с единственным мейнтейнером. Компоненты, которые поддерживает один человек или небольшая некоммерческая команда, создают риск внезапной потери поддержки, отсутствия патчей или компрометации аккаунта мейнтейнера.
-
Заброшенные зависимости. Библиотеки и фреймворки без обновлений более
2–3 лет, особенно с известными уязвимостями, рассматриваются как технологический долг. -
Вендорская зависимость. Оценивается, насколько бизнес зависит от одного облачного провайдера, SaaS-сервиса, платежного шлюза, платформы аналитики или внешнего API. Значение имеют условия расторжения, экспорт данных, рост тарифов, санкционные риски и возможность миграции.
-
Регуляторная совместимость. Если актив обрабатывает персональные данные, относится к КИИ, работает с государственными информационными системами, финансовыми сервисами или другими регулируемыми контурами, проверяются соответствие требованиям регуляторов и необходимость использовать сертифицированные средства защиты.
-
Риски AI/ML-компонентов. Для моделей машинного обучения проверяются происхождение обучающих данных, лицензионная чистота датасетов, ограничения использования, наличие претензий правообладателей и договорные гарантии со стороны поставщиков моделей или дата-провайдеров.
-
Целостность цепочки сборки. Проверяются подписи артефактов, контроль доступа к репозиториям, защита CI/CD, управление секретами, изоляция сборочных сред и защита от подмены пакетов.
Угрозы и возможные последствия их реализации сведены в таблицу.
|
Риск |
Суть угрозы |
Финансовое следствие |
|---|---|---|
|
Отсутствие актуального SBOM |
Покупатель не видит полный состав продукта и не может оценить лицензионные, технические и киберриски |
Дополнительный аудит, требование предоставить SBOM до подписания, удержание части цены или дисконт с поправкой на риск |
|
Зависимость от единственного мейнтейнера |
Критическая библиотека поддерживается одним человеком или малой командой |
Потеря поддержки, 0-day-уязвимости, необходимость форка, коммерческой поддержки или замены компонента; в худшем случае полная остановка продукта |
|
Вендоры без сертификации или регуляторного соответствия |
Использование средств защиты или сервисов без требуемого уровня соответствия в регулируемых контурах |
Предписания, штрафы, запрет эксплуатации в отдельных сегментах, стоимость замены или сертификации. Учитывается только там, где требования регуляторов действительно установлены |
|
Vendor lock-in |
Зависимость от одного облачного провайдера без плана миграции |
Кратный рост тарифов, блокировка, прекращение поддержки, санкционное отключение; стоимость миграции и создания резервного контура |
|
Токсичные AI/ML-модели |
Использование LLM, обученных на данных без лицензии |
Претензии правообладателей, регуляторные ограничения, запрет использования модели; стоимость замены, переобучения или юридического урегулирования |
|
Заброшенные зависимости (abandonware) |
Библиотеки без обновлений более трех лет, накопление неисправимых уязвимостей |
Стоимость миграции и рефакторинга, компенсационные меры, потенциальные потери от инцидентов |
|
Критические уязвимости без патча |
Известные эксплуатируемые CVE не устранены |
Стоимость экстренного исправления, возможный простой, репутационный ущерб, регуляторные риски |
|
Компрометация цепочки сборки |
Нет подписи артефактов, слабый контроль доступа к репозиториям и CI/CD |
Внедрение вредоносного кода, инциденты у клиентов, расследования, потери выручки |
Таким образом, SBOM в 2026 году является одним из базовых инструментов оценки технологической устойчивости, лицензионной чистоты и кибербезопасности актива. Отсутствие SBOM или его низкое качество не должно автоматически означать скидку, но должно вести к углубленному аудиту и к защите покупателя в структуре сделки, с расчетом стоимости устранения риска, вероятности его реализации и влияния на будущие денежные потоки бизнеса.
Раздел 2. Сегментация ИТ- и киберрисков
Несмотря на повышенный интерес к кибербезопасности и цифровой устойчивости, их значимость зависит от сегмента рынка, к которому относится компания. Ошибка в сегментации актива приводит либо к переплате за ненужные процедуры ИБ, либо к покупке «мертвого», токсичного технологического ядра.
|
Сегмент |
Примеры |
Роль ИБ в сделке |
Основные риски |
|---|---|---|---|
|
Традиционный |
АПК, ритейл, промышленность |
Элемент PMI |
ИТ-долг (CapEx) |
|
Цифровые гибриды |
Производство с e-commerce, логистика со своим ПО, агро с IoT |
Взвешенный микс двух контуров |
Определяются отдельно по каждому контуру |
|
Технологический |
Финтех, GameDev, КИИ |
Ядро оценки (valuation) |
Утрата исключительных прав, оборотные штрафы, Supply Chain |
2.1. Традиционный бизнес (промышленное производство, ритейл, АПК, логистика)
Для этой категории кибербезопасность не является драйвером стоимости: цену завода никто не снижает из-за отсутствия SIEM-системы. ИТ-аудит здесь сосредоточен на технологическом долге инфраструктуры.
Как минимум, нужно провести аудит промышленных контроллеров (Siemens, Schneider Electric) в составе АСУ ТП, работающих на западном ПО без поддержки и обновлений. Риск здесь сводится к остановке конвейера из-за программного сбоя или санкционного отключения. Поэтому нужно рассчитать стоимость принудительного импортозамещения и заложить ее в PMI-план (Post-Merger Integration, процесс интеграции после сделки).
2.2. Цифровые гибриды (промежуточная категория)
Между традиционным бизнесом и чисто технологическим сегментом лежит значительный пласт компаний, у которых традиционное ядро сочетается с критически важной цифровой надстройкой: производственные компании с собственным e-commerce, логистические операторы с проприетарным программным обеспечением трекинга, ритейлеры с мобильными приложениями и программами лояльности, агрохолдинги с IoT-системами прецизионного земледелия.
Для таких компаний применяется гибридная модель DD: ИТ-аудит делится на два контура.
|
Контур |
Объект аудита |
Методология |
|---|---|---|
|
Контур А (ядро бизнеса) |
АСУ ТП, производственная инфраструктура, оборудование |
Как в традиционном сегменте: оценка технологического долга, CapEx на импортозамещение |
|
Контур Б (цифровая надстройка) |
E-commerce платформа, мобильное приложение, CRM, IoT-датчики |
Как в технологическом сегменте: аудит ИБ, ПДн, киберустойчивость |
Итоговый EV компании рассчитывается единой цифрой, на основе консолидированных денежных потоков всей организации. Проблемы цифровой надстройки (контур Б) вычитаются из общего EV в виде операционных расходов или CapEx на доработку. Подчеркну также, что разделение на контуры нужно только для структурирования аудита и распределения ответственности аудиторов и не должно дробить оценку стоимости бизнеса.
Ошибка сегментации таких компаний — частая причина переплаты или недооценки. Покупатель, который оценивает логистического оператора с проприетарным ПО как «просто логистику», рискует пропустить критический ИТ-долг в размере
2.3. Специфические индустрии (финтех, КИИ, e-commerce, SaaS, GameDev)
Цифровая устойчивость и ИБ напрямую формируют капитализацию актива. Ошибка в ИТ-аудите означает покупку токсичного обязательства. Жесткий DD включает пять основных направлений.
А. Регуляторные риски персональных данных (ПДн) и Роскомнадзор
В условиях ужесточения законодательства об оборотных штрафах за повторные утечки ПДн аудит ИБ превращается в прямой финансовый расчет. Разработанная мною методология требует не доверять только дашбордам из отчетов по ИБ: их показатели нужно перепроверять по логам (SIEM, DLP, WAF).
Б. Субъекты КИИ (критическая информационная инфраструктура)
В банках, ТЭК и транспорте аудит ИБ оценивает риски уголовной ответственности топ-менеджмента по ст. 274.1 УК РФ за несоблюдение требований ФСТЭК и ФСБ. Если объект КИИ не прошел категорирование или не подключен к ГосСОПКА, актив может быть признан высокорискованным.
Санкции по КИИ, которые применяются в 2026 году:
|
Санкция |
Основание |
Применение |
|---|---|---|
|
Штрафы на должностных лиц |
Ст. 13.43 КоАП РФ |
Нарушение требований безопасности КИИ |
|
Штрафы на юридических лиц (от сотен тысяч до миллионов рублей) |
Ст. 13.43 КоАП РФ |
Нарушение требований безопасности КИИ |
|
Уголовная ответственность топ-менеджмента |
Ст. 274.1 УК РФ |
Неправомерное воздействие на КИИ РФ |
|
Принудительное изъятие оборудования как вещественного доказательства |
УПК РФ, дело по ст. 274.1 УК РФ |
Изъятие серверов, контроллеров, сетевого оборудования |
|
Дисквалификация должностных лиц |
Судебное решение |
Запрет на занятие руководящих должностей |
В. Чистота интеллектуальной собственности (IP Chain of Title) и архитектурный аудит
Для геймдева и SaaS-сервисов код и арт по сути являются единственными осязаемыми активами. ИТ-аудит здесь должен быть максимально жестким. Проверяются:
-
Цепочка исключительных прав (IP Chain of Title). Поиск «вирусного» GPL-заражения кода (обязывающего компанию открыть исходный код продукта) и проверка чистоты отчуждения прав от авторов.
-
Экономический пентест внутриигровой логики. Gray-box тестирование API платежных шлюзов и биллинга на дюп-уязвимости и эмуляцию покупок.
Г. Долг унаследованного кода (Legacy Code Debt)
Несмотря на хорошие финансовые показатели, компания может работать на стеках 15—20-летней давности. Основные риски, на которые стоит обратить внимание при DD, приведены в таблице.
|
Маркер риска |
Описание |
Финансовое следствие |
|---|---|---|
|
Языки без поддержки |
Delphi, VB6, Perl, старые версии PHP |
Трудности с наймом специалистов, стоимость реинжиниринга |
|
СУБД без обновлений |
Версии без патчей безопасности более 5 лет |
Риск эксплуатации уязвимостей, невозможность сертификации |
|
Возраст разработчиков |
Средний возраст ключевых специалистов старше 50 лет, преемников нет |
Риск потери знаний при уходе специалистов |
|
Отсутствие документации |
Код без тестового покрытия и архитектурных схем |
Невозможность масштабирования команды |
Стоимость полного реинжиниринга legacy-системы учитывается как скрытый CapEx и может составлять от 2 до 4 годовых бюджетов ИТ-департамента.
Д. Shadow IT и риски распределенной работы
После 2022 года многие компании массово перешли на удаленку и BYOD (Bring Your Own Device), не формализовав при этом ИТ-периметр. Сотрудники ведут корпоративную переписку в личных мессенджерах, хранят документы в личных облаках и используют некорпоративные SaaS-сервисы без согласования с ИБ. Это создает большие риски утечек, которые не видны при стандартном DD.
Методы выявления на DD:
-
анализ трафика корпоративного шлюза на предмет несанкционированных SaaS;
-
опросы руководителей подразделений об используемых инструментах;
-
проверка корпоративных политик BYOD и удаленной работы;
-
аудит логов DLP на предмет теневого трафика.
Выявленный Shadow IT оценивается как скрытый операционный риск: стоимость внедрения MDM (Mobile Device Management), CASB-систем и DLP для покрытия теневого периметра закладывается в PMI-бюджет.
Источник: Олег Гомазков, бизнес-архитектор
Иллюстрация предоставлена пресс-службой компании