
На совещании по повышению информационной безопасности, проведённом Президентом РФ в середине октября, было отмечено, что киберугрозы для транспорта, социальной сферы, систем жизнеобеспечения и госуправления, а также для всей экономики выходят на новый уровень, сообщает «Интерфакс». Это требует перестройки всей системы цифровой защиты, в частности предусматривающей межведомственную координацию. Была отмечена необходимость пересмотра подходов к оценке и анализу рисков, мониторинга зависимости от внешних платформ и актуализации инструментов оперативного реагирования на кибератаки.
Для бизнеса и операторов инфраструктуры это явный сигнал о необходимости более жёсткой координации с государством, а также ускоренного импортозамещения ПО, повышения внимания к зависимости от зарубежных платформ и усиления защиты дата-центров как критически важных объектов. ЦОДы были и остаются наиболее сложной, но при этом наиболее уязвимой составляющей инфраструктуры цифровой экосистемы — дата-центры являются крупными объектами, которые защищать или перемещать сложно, но придётся.
Представители индустрии откликнулись на происходящее, соглашаясь с тем, что защита ЦОДов в современных условиях требует радикально иного подхода, который будет существенно отличаться от практиковавшегося ранее. Это справедливо не только для «ЦОДов судного дня», но и для ряда частных, ведомственных и коммерческих дата-центров. Как это может выглядеть в современных условиях?
«ЦОД судного дня» — концепция резервного центра обработки данных повышенной защищённости, создаваемого для размещения данных, необходимых для экстренного восстановления цифровых сервисов после крупной аварии, кибератаки или физического удара по основной инфраструктуре. Концепцию предложил Валерий Ермаков, заместитель председателя правления «Ростелекома», сообщает РБК. По сути, это защищённая площадка с «госбэкапом» и, возможно, некоторым минимальным набором резервных вычислительных мощностей, позволяющим обеспечить минимальный уровень работоспособности важнейших для экономики цифровых систем.
Прикрываем...
Наиболее очевидное инженерное решение для обеспечения нового уровня физической защиты — возведение защитных куполов над имеющимися крупными дата-центрами. Решение известное: такими куполами прикрыт ряд потенциально опасных объектов, например, АЭС. По сути, это антидроновые сетки «на максималках», получившие радикально более высокую прочность.
Для ЦОДов нужны более простые решения, чем двуслойные защитные оболочки, используемые на объектах атомной отрасли: для ИТ нет необходимости обеспечивать герметичность, достаточно бетонной защиты. Однако и в этом случае оболочки остаются сложными инженерными сооружениями, требующими для возведения время и деньги.
От лёгких дронов такие купола действительно способны защитить ЦОДы, но сложно сказать, насколько они будут эффективны против современных рисков физической безопасности, которые могут быть разными и в том числе характеризоваться повышенной мощностью.
...или переносим?
Перенос ЦОДов в отдалённые регионы РФ — дальневосточные или, предположим, арктические — никак не выглядит перспективным вариантом. Постройка дата-центра в отдалённой тундре будет крайне дорогой из-за проблем с инфраструктурой: от транспортных путей до обеспечения стабильного энергопитания, требования к которому у ЦОДов постоянно растут. Прокладка через половину континента оптоволоконных линий для обеспечения передачи данных таким объектам тоже требует времени и денег.
Основная проблема в другом: такие площадки будут слишком удалены от экономически активных регионов, где сосредоточены основные потребители цифровых сервисов. Значительное время отклика — сигналу нужно проделать путь в несколько тысяч километров, а потом вернуться обратно — делает такие решения малоприемлемыми для ряда задач, прежде всего связанных с управлением физическими системами: от отдельных станков и цехов до «умных городов» и т. д.
Существует ряд потенциально интересных площадок, способных обеспечить нужный уровень защиты вне Крайнего Севера и Дальнего Востока. Размещение ЦОДов в подземных объектах (например, в шахтах), что предлагают эксперты РАНХиГС, как сообщает РИА «Новости», обеспечивает наивысший уровень защиты, но и такие локации в большинстве случаев также оказываются удалены от потребителей сервисов дата-центров.
ЦОДы в дружественных странах и комплаенс
Вынос дата-центров на территории дружественных стран выглядит более перспективным вариантом, но тут ограничено количество доступных регионов. В качестве локаций для размещения таких объектов хорошо подойдут только Беларусь и северо-западные районы Казахстана. Остальные дружественные страны — от Бразилии до ЮАР — плохо подходят из-за географической удалённости.
Однако даже Беларусь и Казахстан, мягко говоря, небогаты дата-центрами, способными предоставить нужное количество стоек для российских заказчиков, поэтому площадки нужного размера придётся создавать «с нуля». Это сложная задача, которую проблематично реализовать быстро даже при наличии усиленного финансирования проектов (если предположить, что для этого удастся изыскать деньги).
Важно: для работы российских корпоративных заказчиков с такими ЦОДами нужно решить ряд проблем для соответствия требованиям комплаенса. Согласно действующему законодательству ряд чувствительных данных — от персональных данных россиян до имеющих отношение к функционированию объектов КИИ — должен быть приземлён в российской юрисдикции и поэтому пока не может быть вынесен даже в ЦОДы, расположенные на территории дружественных государств. Ассоциация компаний интернет-торговли (АКИТ) обратилась к Правительству с просьбой разрешить хранение и обработку персональных данных россиян в дружественных странах, сообщает «Форбс». Проблема, конечно, решаемая, но на её решение нужно какое-то время.
ГО — ЦОДам
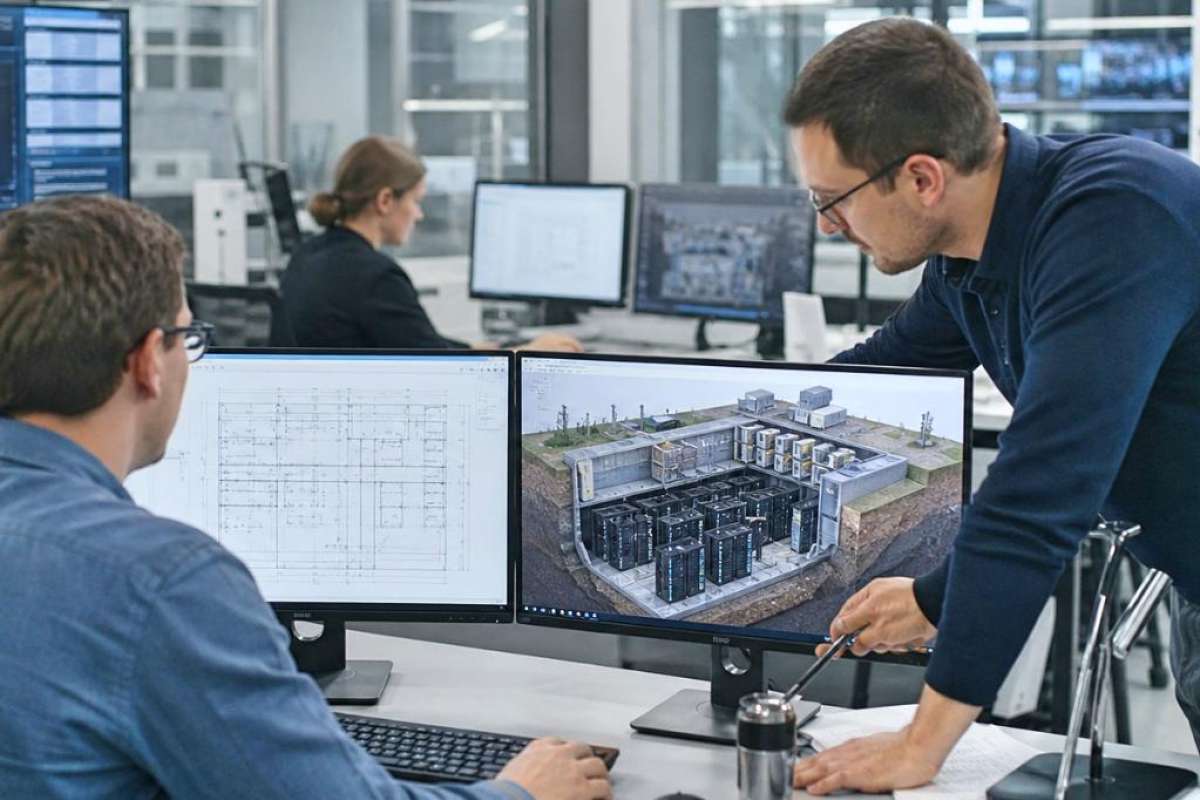
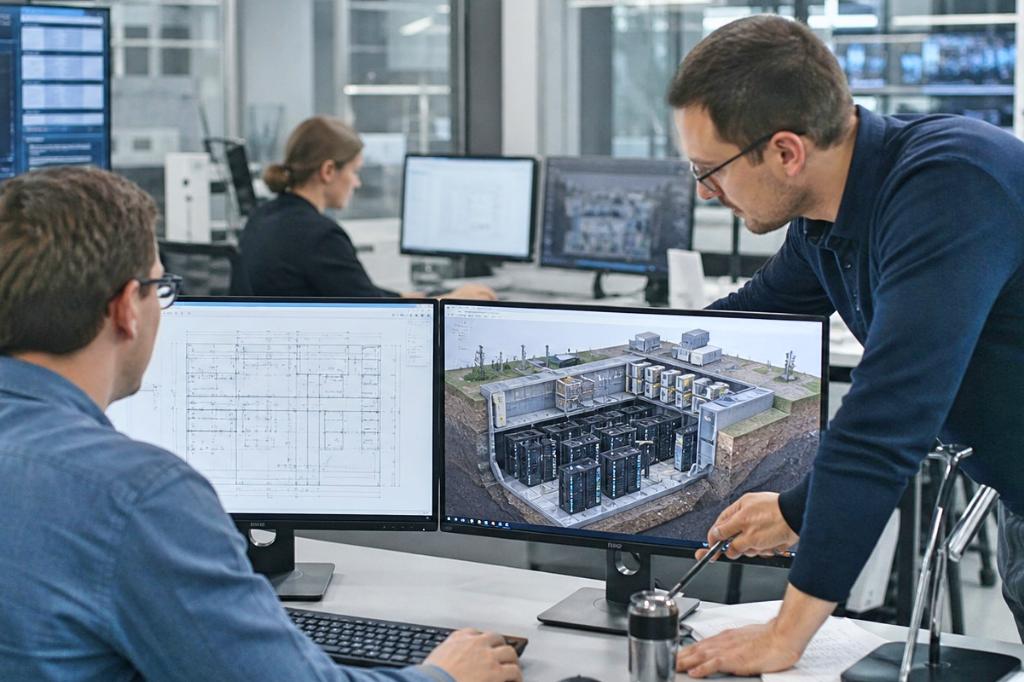
Существует большое количество доступных площадок, которые прекрасно подходят для размещения защищённых ЦОДов и при этом расположены в крупных городах. Это бомбоубежища гражданской обороны (ГО), которые в большом количестве созданы в развитых промышленных центрах РФ; сеть таких объектов создавалась много десятилетий, поэтому парк их огромен. Крупные заводы, административные объекты, типографии и прочие объекты по советским нормам гражданской обороны должны быть укомплектованы «бомбарями».
Часть из этих объектов могут быть без каких-либо проблем перепрофилированы под размещение ЦОДов с повышенным уровнем защиты. На них можно обеспечить разворачивание дата-центров с нужным уровнем физической защиты, причём расположенных неподалёку от потребителей вычислительных сервисов.
Эти объекты относятся к «браунфилду»: они уже располагают помещениями, которые под ЦОДы нужно только адаптировать. Конечно, для размещения ЦОДов пригодны далеко не все площадки — они должны иметь определенные объёмы и соответствовать ряду требований, например по уровню влажности, и пр.
Подземное размещение дата-центров способно снять многие риски, но далеко не все. Например, над землёй останутся радиаторы систем охлаждения, поражение которых приостановит функционирование ЦОДа, но заменить радиаторы всё же проще и дешевле, чем менять ЦОД целиком. Подчеркнём, что системы охлаждения, как и другие составляющие инфраструктуры дата-центров, нуждаются не только в физической защите.
Инцидент, связанный с кибератакой на холодильники и морозильные камеры супермаркетов, в результате которой пострадали как минимум 700 магазинов и оказались испорчены тонны продуктов, о котором сообщает «Коммерсантъ», показывает важность защиты как физической, так и кибернетической составляющей инфраструктуры.
Использование объектов ГО в качестве «браунфилда» позволяет уменьшить время создания площадок. Конечно, придётся решить ряд организационных вопросов, но, заметим, что по итогам совещания Минцифры и Минобороны уже предписано действовать совместно для обеспечения защиты дата-центров; сотрудничество этих двух министерств существенно упростит решение ряда проблем, в том числе связанных с регуляторикой.
Вместо заключения
Особенность текущего момента состоит в быстром обновлении модели угроз: вчера считавшееся невозможным сегодня становится реальностью, требующей быстрой реакции. Возведение защитных куполов, вынос дата-центров за пределы рублёвой зоны, разворачивание ЦОДов в бомбоубежищах — варианты действенные, но небыстрые и в ряде случаев недостаточные.
Системное решение вопроса в сочетании с упомянутыми действиями по усилению защищённости — создание большого количества площадок, совокупность которых позволит сформировать децентрализованные решения для размещения данных и вычислительных мощностей. Создание таких объектов упирается в финансовые возможности, а также в доступность компонентов как для инженерной составляющей ЦОДов, так и для их наполнения серверами. Тут реальность входит в очевидное противоречие с озвученными на совещании требованиями к импортозамещению, которые предложено развивать и ужесточать. Возможно, эти требования придётся смягчать — например, вводя специальный правовой режим (аналогичный запрашиваемому АКИТ для размещения данных) только для задач импортозамещения в дата-центрах. Но импортозамещение — тема более широкая, чем ЦОДы, и поэтому требует более подробного рассмотрения.
Источник: Александр Маляревский, внештатный обозреватель IT Channel News