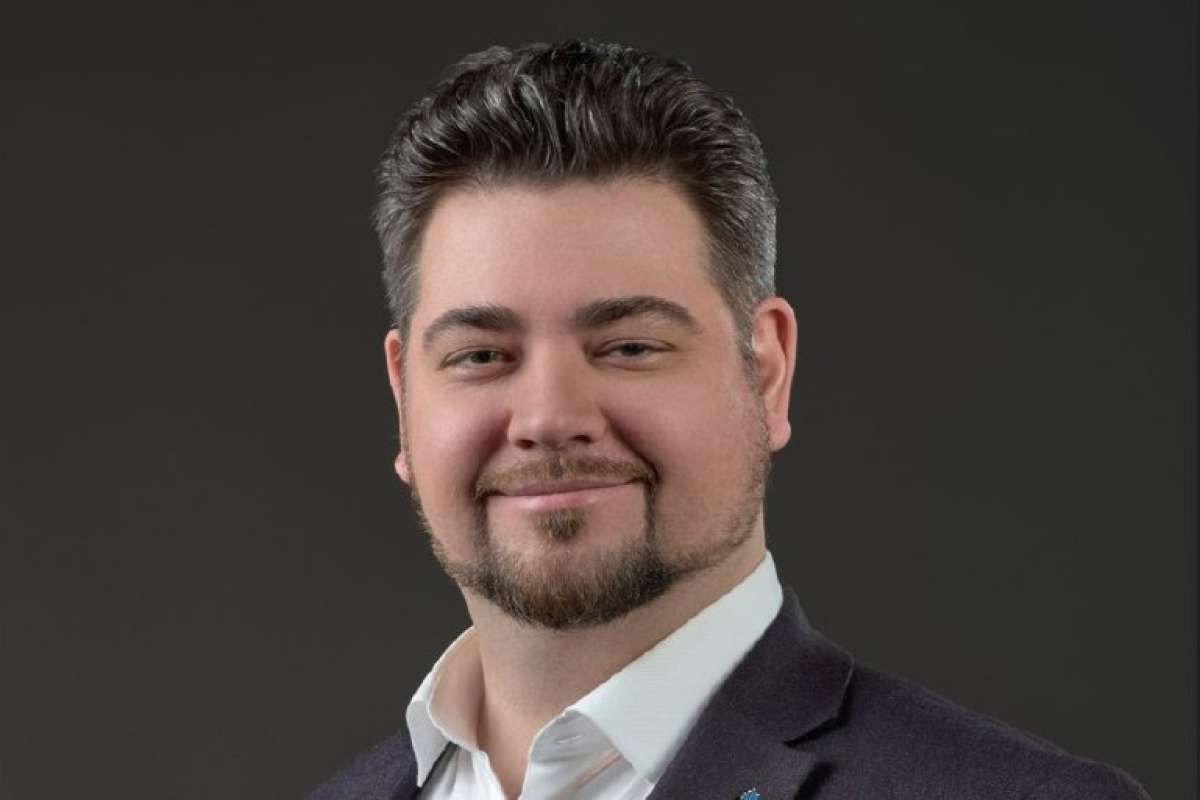

Переход на российские NGFW был вынужденным, но авральный этап уже позади. Сегодня замещение превратилось в планомерную стратегическую перестройку. Бизнес уверенно осваивает российские решения, вендоры сокращают разрыв в функциональности с западными продуктами, а крупные заказчики проводят все больше пилотов. Тем не менее потребности корпоративного сегмента пока до конца не закрыты. О том, на какой стадии находится переход и какие задачи стоят перед рынком, рассказывает Кирилл Прямов, менеджер по развитию направления «Сетевая безопасность» UserGate.
Переход становится осознанным
Еще несколько лет назад бизнес относился к отечественным средствам сетевой защиты скорее скептически. Российские вендоры занимали отдельные ниши, прежде всего в малом и среднем бизнесе, а также в государственном секторе, где требования регуляторов уже давно подталкивают заказчиков к отечественным продуктам. Однако массового перехода на российские разработки не происходило: у компаний был доступ к зрелым зарубежным решениям, которые десятилетиями развивались в условиях глобальной конкуренции.
Ситуация изменилась, когда зарубежные поставщики начали уходить с российского рынка. Замещение стало насущной задачей, которую требовалось решить в сжатые сроки. На первом этапе недоверие все еще оставалось высоким. Заказчики сравнивали российские NGFW с продуктами международных лидеров и обнаруживали заметные различия в функциональности, удобстве эксплуатации и зрелости экосистемы. Переход закономерно выглядел как компромисс.
Но со временем заказчики накопили опыт эксплуатации отечественных NGFW, специалисты переобучились, а сами вендоры закрыли ряд значимых функциональных пробелов. В итоге российские NGFW уже не воспринимаются как временная замена, с которой приходится мириться от безысходности. Для многих заказчиков это полноценный рабочий инструмент, на котором можно строить инфраструктуру надолго.
При этом переход перестал быть исключительно следствием регуляторного давления. Да, регуляторика остается одним из ключевых драйверов, особенно для госсектора и субъектов КИИ. Но у бизнеса появились собственные причины снижать зависимость от иностранных технологий. Главная из них — изменение самого характера глобального рынка. Западные компании уже доказали, что легко жертвуют российской выручкой, если этого требуют внешние обстоятельства. Даже если иностранные поставщики вернутся на рынок, былого доверия к ним уже не будет. Наученные горьким опытом, отечественные заказчики думают об альтернативах, чтобы не оказаться брошенными на произвол судьбы при очередном изменении геополитической ситуации.
На пути к сокращению разрыва
Говоря о зрелости отечественных NGFW, важно разделять два сегмента: с одной стороны — малый и средний бизнес, с другой — крупные корпоративные инфраструктуры. Их требования существенно различаются, поэтому готовность решений и глубина перехода тоже неодинаковы.
В сегменте малого и среднего бизнеса российские продукты уже отвечают основным требованиям заказчиков. Большинство ключевых сценариев закрыто, а разрыв в функциональности перестал быть принципиальным препятствием для внедрения. К этому привели несколько лет активной разработки и эксплуатации, а также наработки, накопленные еще до начала 2022 года. Разработчики собрали достаточно обратной связи от пользователей и на ее основе усовершенствовали свои решения.
В корпоративном сегменте ситуация сложнее. Здесь недостаточно предложить примерно такой же набор функций, как у зарубежного продукта. В таких сценариях, как защита периметра штаб-квартиры или ЦОДа и сегментация трафика «восток — запад» внутри ЦОДа, требования к производительности, отказоустойчивости и стабильности намного жестче. Например, NGFW должен обрабатывать десятки гигабит в секунду при 50 000 активных правил межсетевого экрана и 10 000 сигнатур IPS и приложений, параллельно фильтруя веб-трафик. При этом нужно непрерывно логировать события, ежесекундно идентифицировать и аутентифицировать сотни пользователей, и синхронизировать сессии между узлами кластера, которых может быть два, три или больше. Каждая из этих задач сложна сама по себе, а решение еще предстоит вписать в уникальную инфраструктуру крупного заказчика, которая формировалась годами. Это отдельный инженерный вызов.
Поэтому говорить о полном преодолении разрыва в корпоративном сегменте пока преждевременно. Но, несомненно, он серьезно сократился. К тому же российские вендоры могут опираться на опыт международного рынка, проверенные архитектурные подходы и накопленные практики. Заказчики также хорошо понимают, какие задачи им нужно решать: за плечами у них многолетний опыт эксплуатации NGFW мировых лидеров, поэтому требования они формулируют очень четко.
В то же время западные решения постепенно уходят с российского рынка, хотя часть компаний все еще использует иностранные продукты. Сильнее всего на ситуацию повлияет сокращение таких закупок крупными корпорациями: именно они обеспечивали международным вендорам значительный объем продаж. Одна крупная инфраструктура может включать сотни NGFW-платформ, стоимость каждой из которых измеряется десятками и сотнями тысяч долларов. Поэтому переход таких заказчиков на отечественные NGFW заметно изменит структуру рынка. При этом иностранные решения не исчезнут полностью, тем более одномоментно.
Новые зависимости — новые риски
Российский бизнес уже не так сильно зависит от иностранных вендоров NGFW. Тем не менее риск зависимости сохраняется — теперь уже от российских производителей. Создание современных NGFW требует серьезных инвестиций, большого штата специалистов и многих лет разработки. Это сложный продукт, в котором нужно одновременно развивать сетевые технологии, механизмы защиты, высокопроизводительную архитектуру, централизованное управление и возможности интеграции с ИТ-инфраструктурой. Поэтому со временем на рынке, вероятно, останется всего несколько сильных игроков, а рядом с ними — нишевые решения для специфических сценариев.
Для заказчика это означает, что переход с одного NGFW на другой нельзя считать простой заменой оборудования. Настройки разных продуктов не всегда совместимы, решения построены на разной логике, а вокруг NGFW формируется целая эксплуатационная среда. Сотрудников приходится обучать заново, менять процессы, перестраивать интеграции и учитывать совместимость с другими системами.
В крупной компании к этому добавляются организационные издержки. Выбор NGFW проходит несколько уровней согласования, а затем продукт становится частью долгосрочной ИТ-архитектуры. Если, к примеру, через два года выяснится, что поставщик не устраивает заказчика, отказаться от продукта будет непросто, ведь за ним уже стоят инвестиции в лицензии, оборудование, обучение, интеграцию и внутреннюю экспертизу. Получается, что сменить вендора компания теоретически может, но на практике переход обходится так дорого, что иногда проще остаться с прежним поставщиком при всех его недостатках. Еще один неприятный для бизнеса сценарий — поставщик резко повышает совокупную стоимость владения NGFW, зная, что заказчику будет слишком дорого менять инфраструктуру.
Поэтому при выборе отечественного NGFW важно оценивать не только функциональность самого продукта, но и надежность поставщика. У него должна быть понятная продуктовая стратегия, устойчивый план развития, прозрачная и предсказуемая ценовая политика, а также способность поддерживать решение долгие годы. Иначе компания рискует просто сменить зависимость от зарубежного вендора на зависимость от отечественного, и никто не гарантирует, что тот через несколько лет не уйдет с рынка или не взвинтит цены.
Еще один критерий выбора — технологическая самостоятельность. Полностью исключить зависимость от зарубежной компонентной базы сегодня практически невозможно, однако заказчику важно понимать, контролирует ли вендор ключевые технологии и кодовую базу. Чем больше критичных компонентов вне контроля разработчика, тем выше риски для жизненного цикла продукта.
Стоит оценить и экспертизу разработчика. NGFW защищает от реальных киберугроз, которые постоянно эволюционируют, поэтому заложенная в нем экспертиза должна регулярно обновляться. Вендор должен понимать актуальный ландшафт киберугроз и своевременно реагировать на его изменения.
Наконец, нужно смотреть на экосистему в целом. NGFW редко работает изолированно. Он должен взаимодействовать с системами мониторинга и управления, другими средствами защиты, сетевым оборудованием, корпоративными сервисами и прикладными системами. Значит, важный показатель зрелости — подтвержденная совместимость с реальной ИТ-инфраструктурой заказчика.
Именно эти критерии позволяют снизить риск новой зависимости. Выбирать нужно не продукт как таковой, а технологического партнера, который способен развивать свою платформу вместе с инфраструктурой заказчика.
С оглядкой на ИИ
Особый вызов для рынка NGFW, во многом задающий вектор его развития, — искусственный интеллект. ИИ меняет инструменты атакующих, подходы специалистов по информационной безопасности и поведение сотрудников. Для корпоративной сети это означает новые каналы утечки информации. Сотрудники используют внешние ИИ-сервисы для работы с документами и данными, в том числе за пределами корпоративной инфраструктуры. При этом пользователи не всегда понимают, какую информацию допустимо передавать во внешний сервис и какие последствия это может иметь.
Перед средствами сетевой защиты встает новая задача — видеть и контролировать использование таких сервисов, прежде всего несанкционированное (Shadow AI). Речь идет не только о блокировке отдельных ресурсов, но и о понимании того, какими сервисами пользуются сотрудники, какие данные уходят наружу и где возникает риск утечки. В перспективе NGFW должен учитывать такие сценарии как часть общей модели контроля корпоративного трафика.
Одновременно ИИ снижает порог входа для атакующих. ИИ-инструменты позволяют быстрее искать уязвимости, создавать вредоносный код и адаптировать атаки. То, что раньше требовало от злоумышленника значительной технической подготовки, становится доступным даже новичкам. В результате меняется масштаб угроз: скорость появления новых инструментов атаки может существенно превышать возможности традиционного ручного анализа. А сами атаки теперь можно проводить практически молниеносно.
Это напрямую влияет на требования к NGFW. Вендорам придется быстрее реагировать на появление новых уязвимостей и методов атак, оперативно обновляя сигнатуры и механизмы обнаружения. Чем быстрее развивается атакующий инструментарий, тем меньше времени остается у защитных систем на реакцию.
При этом сама архитектура защиты должна становиться более устойчивой к компрометации отдельных элементов. Даже если один из узлов уже скомпрометирован, это не должно открывать злоумышленнику доступ ко всей сети. Ключевую роль здесь играют сегментация и такая архитектура доверия, при которой локальная атака остается локальной, а ее последствия можно быстро обнаружить и устранить.
Это меняет и роль автоматизации. Если раньше значительную часть реагирования специалисты могли выполнять вручную, то по мере роста числа событий и скорости атак часть операций придется автоматизировать. NGFW должен не только обнаруживать угрозу, но и сокращать время между обнаружением, локализацией и устранением последствий.
На этом фоне бизнесу важно воспринимать выбор NGFW как решение на годы вперед. Нельзя ориентироваться только на текущий набор функций и формальное соответствие требованиям. Нужно оценивать, как продукт поведет себя в инфраструктуре в будущем и сможет ли вендор развивать его по мере изменения архитектуры компании. Не менее важна доступность экспертизы на рынке. Даже технологически сильный продукт может создавать проблемы, если под него трудно найти инженеров, специалистов поддержки и интеграторов. Иначе говоря, на первый план выходят зрелость разработчиков, устойчивость их продуктовых стратегий, качество экосистемы, наличие экспертизы и способность быстро адаптировать защиту к новым угрозам. Для бизнеса это означает новый подход к выбору NGFW: оценивать нужно не только продукт, который компания покупает сегодня, но и поставщика, с которым ей предстоит развивать инфраструктуру в ближайшие годы.
Источник: Кирилл Прямов, менеджер по развитию направления «Сетевая безопасность» UserGate