
По данным Роструда, весной 2026 года российские предприятия планировали сократить свыше 105 тысяч человек, что на 43% больше, чем десятью месяцами ранее. В то же время опрос Академии социальных технологий показывает, что три четверти специалистов либо думают об уходе, либо уже находятся в активном поиске. При этом для бизнеса такой процесс как увольнение или уход сотрудника может обернуться вполне конкретной угрозой. По оценкам InfoWatch, в России доля инцидентов с участием бывших сотрудников вдвое выше среднемировой, а один из характерных сценариев — банальный вынос конфиденциальной информации. Главная проблема в том, что руководства компаний вспоминает о безопасности слишком поздно.
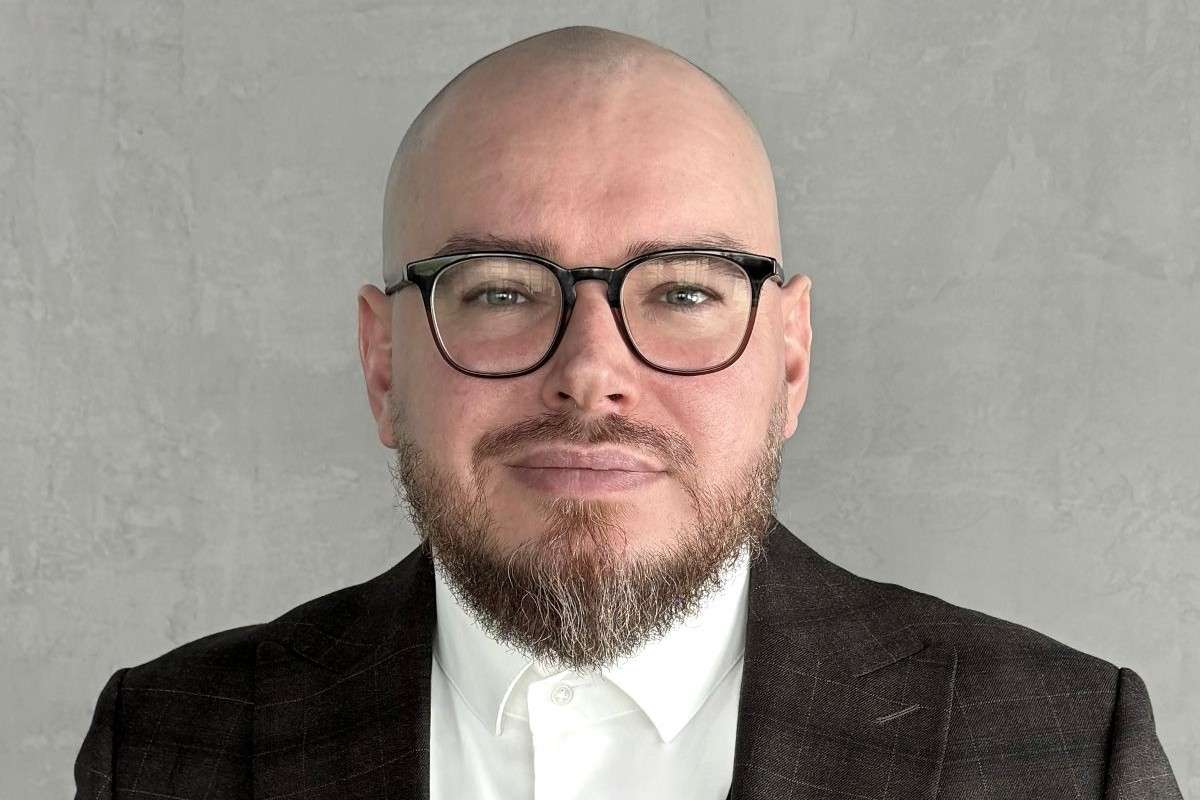
Сергей Тимошенко, совладелец и генеральный директор компании-разработчика в сфере информационной безопасности «ЭВРИТЕГ», рассказал о том, период между решением об увольнении или уходе и последним рабочим днем часто оказывается самым опасным для корпоративных данных и как бизнесу минимизировать риски.
Уязвимость последних рабочих дней
Стандартная процедура увольнения часто играет против самой компании. Пока HR оформляет бумаги, а ИТ-отдел ждет официальную заявку на блокировку, увольняющийся специалист продолжает работать в обычном режиме. В этот момент и возникает риск.
Классический пример из мировой практики — история сотрудника DuPont, который перед переходом к конкурентам потратил последние недели на выгрузку коммерческих тайн. В России сценарии ровно те же. Понимая, что скоро придется уйти, человек копирует наработки на флешку или в личное облако. Причем его доступы легитимны, и формально правила не нарушены.
В результате опасность появляется задолго до того, как администратор окончательно отзывает права доступа. Если сотрудник решил уйти не с пустыми руками, ему с запасом хватит двух недель. При этом корень проблемы в том, с каким багажом прав он подходит к моменту расставания с текущим местом работы.
Годы накопленных прав
Представим обычного аналитика. Три года назад ему был нужен доступ к отчетам своего подразделения. Затем он подключился к смежному проекту и получил доступ к общей папке. Потом помогал финансовой команде и получил еще несколько разрешений. Позже перешел в другой проект, где ему понадобился доступ к CRM или внутренней базе.
Каждое разрешение выдавалось вполне обоснованно. Однако после завершения проектов старые доступы никто не отзывал. В сфере информационной безопасности это называют privilege creep — незаметным расползанием привилегий. За пару лет специалист обрастает правами настолько, что начинает видеть закрытые материалы смежных подразделений, клиентские базы и архивные документы, к которым давно не имеет отношения.
Уход такого сотрудника проявляет годами формирующиеся проблемы. Заблокировать доменную учетную запись в финальный день не так трудно, но гораздо сложнее выяснить, почему человек в принципе обладал таким массивом полномочий.
Ситуацию усугубляет распределенная ИТ-инфраструктура. Администраторы быстро закрывают корпоративную почту, но легко упускают из виду сторонний таск-трекер, облачный репозиторий или отдельный сервис, куда специалиста когда-то пригласили по прямой ссылке. Забытый токен или активная сессия на домашнем ноутбуке становятся черным ходом к конфиденциальным файлам.
Немного о моделях доступа
Сводить управление правами к одной лишь блокировке учетной записи — значит игнорировать суть проблемы. Права должны меняться синхронно с задачами. Перевели человека в соседний отдел или закрыли проект, временные доступы нужно отзывать сразу, а не оставлять их висеть годами из-за обычной административной забывчивости.
Здесь важно разделять сам факт наличия доступа и конкретный набор разрешенных действий. Далеко не всегда сотруднику нужно выгружать файл на локальный диск, порой достаточно возможности просто прочитать текст на экране. То же касается редактирования: сотрудник может вносить правки, но система технически блокирует любые попытки отправить файл за пределы защищенного контура. Когда мы говорим о критичных для бизнеса данных, привычная схема «раздачи прав для доступа к папке» уже не работает. Нужна гранулярность, когда полномочия выдаются строго под рабочую задачу и с ограниченным сроком действия.
Такая логика особенно выручает в проектах с участием внешних подрядчиков. Вместо того чтобы пускать сторонних людей в основной контур компании, куда надежнее создавать под задачу изолированную рабочую среду. Завершение контракта или уход отдельного участника перестает быть проблемой для ИБ-службы, чтобы полностью обрезать доступы, достаточно отозвать права для конкретного проектного пространства.
На время увольнения нужен отдельный режим
При этом одинаковые правила для всех сотрудников тоже не работают. Если человек еще две недели передает дела, полностью отзывать доступы в первый же день бессмысленно, так как он просто не сможет нормально завершить задачи. Гораздо логичнее перевести его учетную запись в специальный режим.
Как правило, в этот период служба безопасности смещает фокус на отслеживание аномалий: массовые выгрузки файлов, создание множества локальных копий, отправку рабочих материалов на личную почту или неожиданные запросы к базам данных, которые заведомо не нужны для передачи дел.
На этом этапе компании часто возлагают слишком большие надежды на DLP и DCAP-системы. И хотя грамотно настроенное решение действительно умеет фиксировать и даже блокировать пересылку файлов вовне, сам по себе алерт не показывает, куда информация ушла и кто стал источником ее утечки. Поэтому такие системы стоит воспринимать как важный страховочный слой, а не как абсолютную защиту. Базовый контур выстраивается уровнем ниже.
Смещение фокуса контроля
При интенсивной работе с конфиденциальной информацией безопасность логичнее выстраивать непосредственно внутри рабочей среды. Например, уже существуют решения для хранения, обмена и совместной работы над документами с гибкими настройками доступа. В них можно отдельно определять права на просмотр, редактирование, скачивание и распространение файлов, а также создавать собственные рабочие пространства для разных проектов и групп пользователей. Это меняет сам принцип контроля. Компания управляет уже не только учетной записью сотрудника, но и тем, что конкретно он может делать с определенным документом.
При этом такие решения могут иметь встроенные механизмы защиты от утечек по типу подписки на события безопасности, а также невидимой маркировки документов. Они не меняют интерфейс и не искажают форматирование текста, но в случае утечки позволяет безошибочно определить владельца скомпрометированной копии. Это сдерживает от несанкционированного копирования даже в сценариях, обходящих классический мониторинг, например, при попытке сфотографировать экран смартфоном. Осознание того, что опубликованный скриншот однозначно выведет на конкретную учетную запись, работает как мощный психологический барьер.
В итоге бизнес получает эшелонированную защиту: полномочия распределяются строго под текущие задачи, операции с документами прозрачны, а риски пресекаются еще на этапе замысла.
Вместо вывода
Чтобы увольнение перестало быть постоянным стресс-тестом для ИТ-департамента и службы безопасности, базовую гигиену стоит свести к нескольким понятным процессам:
-
Своевременная ревизия прав. Любая ротация — от закрытия проекта до перевода сотрудника в смежное подразделение — должна автоматически запускать аудит выданных доступов. Это самый надежный способ остановить расползание привилегий на ранней стадии.
-
Учет неявных и сторонних ресурсов. Блокировка доменной учетной записи и корпоративной почты — лишь первый шаг. В единую матрицу доступов необходимо включать внешние репозитории, проектные таск-трекеры и облачные сервисы. Без этого отключение основного аккаунта превращается в формальность: администраторы закрывают парадный вход, оставляя открытым черный.
-
Сценарии для переходного периода. Полностью отзывать доступы в день подачи заявления на увольнение крайне затруднительно. Здесь важно следовать четкому регламенту: какие сервисы увольняющийся сотрудник продолжает использовать, какие операции с конфиденциальными файлами попадают под усиленный мониторинг и в какой момент происходит финальная блокировка.
-
Защита на уровне самих данных. Использование изолированных цифровых комнат, логирование и невидимая маркировка переносят фокус контроля с человека на сам объект защиты. Когда система изначально определят, кто и что может делать с конкретным файлом, компании больше не приходится полагаться на добросовестность уходящего коллеги или реакцию систем на аномалии.
Источник: Сергей Тимошенко, совладелец и генеральный директор компании «ЭВРИТЕГ»