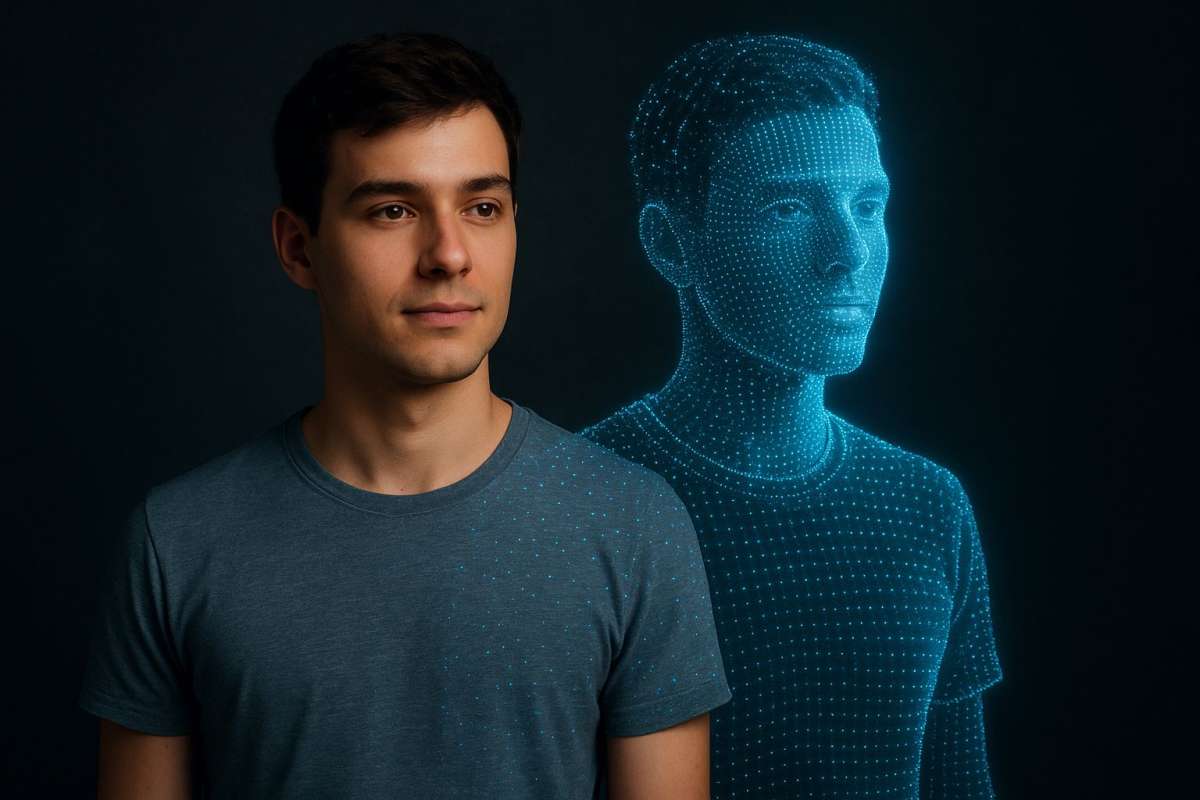

Согласно исследованию Gartner, 41% руководителей информационной безопасности (CISO) сообщили как минимум об одном инциденте социальной инженерии с использованием дипфейка во время аудиозвонка с сотрудником за последние 12 месяцев. Еще 36% столкнулись с подобным инцидентом во время видеозвонка.
Исследование проводилось в марте—мае 2026 года среди 297 руководителей подразделений кибербезопасности уровня CISO или эквивалентного уровня. По данным Gartner, искусственный интеллект увеличивает масштаб, персонализацию и убедительность атак социальной инженерии, одновременно снижая надежность привычных признаков, по которым пользователи пытаются распознать мошенничество.
«Злоумышленники могут объединять фишинг, компрометацию деловой электронной почты, синтетические медиа и собранную из разных источников персональную информацию, используя сразу несколько каналов», — отметил Крейг Портер, директор-аналитик Gartner. По его словам, большинство атак по-прежнему будут опираться на действия пользователей, украденные учетные данные, слабые процессы восстановления доступа и привычные технические методы. Поэтому CISO необходимо применять к угрозам социальной инженерии с использованием ИИ тот же подход, который используется при оценке рисков, связанных с идентификацией и управлением доступом.
79% опрошенных CISO сообщили как минимум об одном инциденте фишинга по электронной почте, целевого фишинга (spear-phishing) или компрометации деловой электронной почты за последние 12 месяцев. 58% руководителей сообщили как минимум об одном случае вишинга или смишинга.
Аналитики Gartner обсуждают методы противодействия социальной инженерии и угрозам, связанным с агентным ИИ, на проходящем на этой неделе в Лондоне саммите Gartner по управлению безопасностью и рисками.
Для эффективного противодействия развивающимся атакам социальной инженерии с использованием ИИ CISO необходимо сосредоточиться на трех направлениях.
1. Перейти от статического обучения к адаптивным программам формирования безопасного поведения и культуры
Необходимо изменить подход к программам обучения безопасному поведению: вместо того чтобы учить сотрудников «распознавать подделку», следует формировать привычку проверять любые потенциально значимые запросы. Сотрудники и лица, утверждающие операции, должны приостанавливать выполнение подозрительных запросов, проверять их и сообщать о них независимо от того, поступили они по электронной почте, телефону, видеосвязи, через инструменты совместной работы или приложение с ИИ.
Для проверки навыков сотрудников Gartner рекомендует использовать имитационные сценарии, позволяющие оценить, как они проверяют и сообщают о подозрительных событиях, связанных с ИИ.
2. Усилить защиту идентификации сотрудников и процессов восстановления доступа от подмены личности
Для критически важных процессов, включая восстановление учетных записей, получение привилегированного доступа и авторизацию платежей, следует использовать устойчивую к фишингу аутентификацию, риск-ориентированные механизмы контроля идентичности и доверенные каналы проверки.
Кроме того, необходимо внедрять средства выявления злоупотреблений с идентификационными данными, в том числе после успешного входа в систему или сброса пароля.
3. Подготовить системы обнаружения и реагирования к угрозам, опосредованным ИИ
Для повышения эффективности обнаружения угроз следует сопоставлять сообщения о подозрительной коммуникации и попытках подмены личности с событиями восстановления учетных записей, появлением новых устройств, изменениями привилегий и финансовыми операциями.
Планы реагирования на инциденты необходимо обновить с учетом мультимодальной подмены личности, манипулирования рекомендациями ИИ, компрометации или неправомерного использования ИИ-агентов, а также, где это применимо, ситуаций, в которых агенты выходят за пределы предусмотренных для них полномочий.
Источник: Пресс-служба компании Gartner